

SharePoint Advanced Management (SAM) und Valprovia konkurrieren nicht - sie ergänzen sich. Auf einen Satz gebracht: SAM zeigt Oversharing. Valprovia sorgt dafür, dass es gar nicht erst entsteht - und räumt den Rest durchsetzbar auf. SAM ist ein reaktives Werkzeug: Es meldet bestehendes Oversharing und macht einen Microsoft-365-Tenant Copilot-ready. Valprovia setzt an zwei anderen Stellen des Berechtigungs-Lebenszyklus an: Valprovia Governance verhindert Oversharing präventiv bei der Provisionierung, und Valprovia Access Reviews macht das Aufräumen gefundener Risiken durchsetzbar. Zusammen decken die drei den kompletten Lebenszyklus ab.
Die Frage "Brauche ich Valprovia, wenn ich SAM habe?" stellt eine falsche Alternative auf. SAM, Governance und Access Reviews lösen unterschiedliche Probleme zu unterschiedlichen Zeitpunkten - sie ersetzen einander nicht, sie decken zusammen alle drei Phasen ab.
Der Berechtigungs-Lebenszyklus hat drei Phasen
Jede Berechtigung in Microsoft 365 durchläuft dieselben drei Phasen: Sie entsteht, sie wird (irgendwann) als Risiko sichtbar, und sie muss bereinigt werden. Je nach Phase ist ein anderes Werkzeug das richtige:
| Phase | Aufgabe | Werkzeug | Zeitpunkt im Lebenszyklus |
|---|---|---|---|
| Prevent | Oversharing und Wildwuchs entstehen gar nicht erst | Valprovia Governance | vor der Aktion (Provisionierung, Durchsetzung) |
| Detect | Bestehendes Oversharing sichtbar machen, Copilot-Readiness | SharePoint Advanced Management | nach der Aktion (Reporting) |
| Remediate | Gefundene Risiken strukturiert, durchsetzbar und auditierbar aufräumen | Valprovia Access Reviews | nach der Detektion (Aufräumen) |
SAM sitzt bewusst in der Mitte. Es ist stark in der Detect-Phase - aber es ist weder dafür gebaut, Oversharing zu verhindern, noch dafür, das Aufräumen durchzusetzen. Genau diese beiden Enden besetzt Valprovia.
Was SAM leistet - und wo es bewusst aufhört
SAM bündelt Security-, Lifecycle- und Governance-Reports im SharePoint Admin Center und ist ohne Zusatzkosten enthalten, sobald im Tenant mindestens eine Microsoft 365 Copilot-Lizenz zugewiesen ist. Seine Stärke liegt im Detect: Die Data-Access-Governance-Reports zeigen zuverlässig, auf welchen Sites Oversharing besteht, und Restricted Content Discovery nimmt sensible Seiten temporär aus Suche und Copilot, während die Berechtigungen geprüft werden. Für eine Copilot-Einführung ist das ein sinnvoller erster Schritt. Details dazu im Deep-Dive SharePoint Advanced Management.
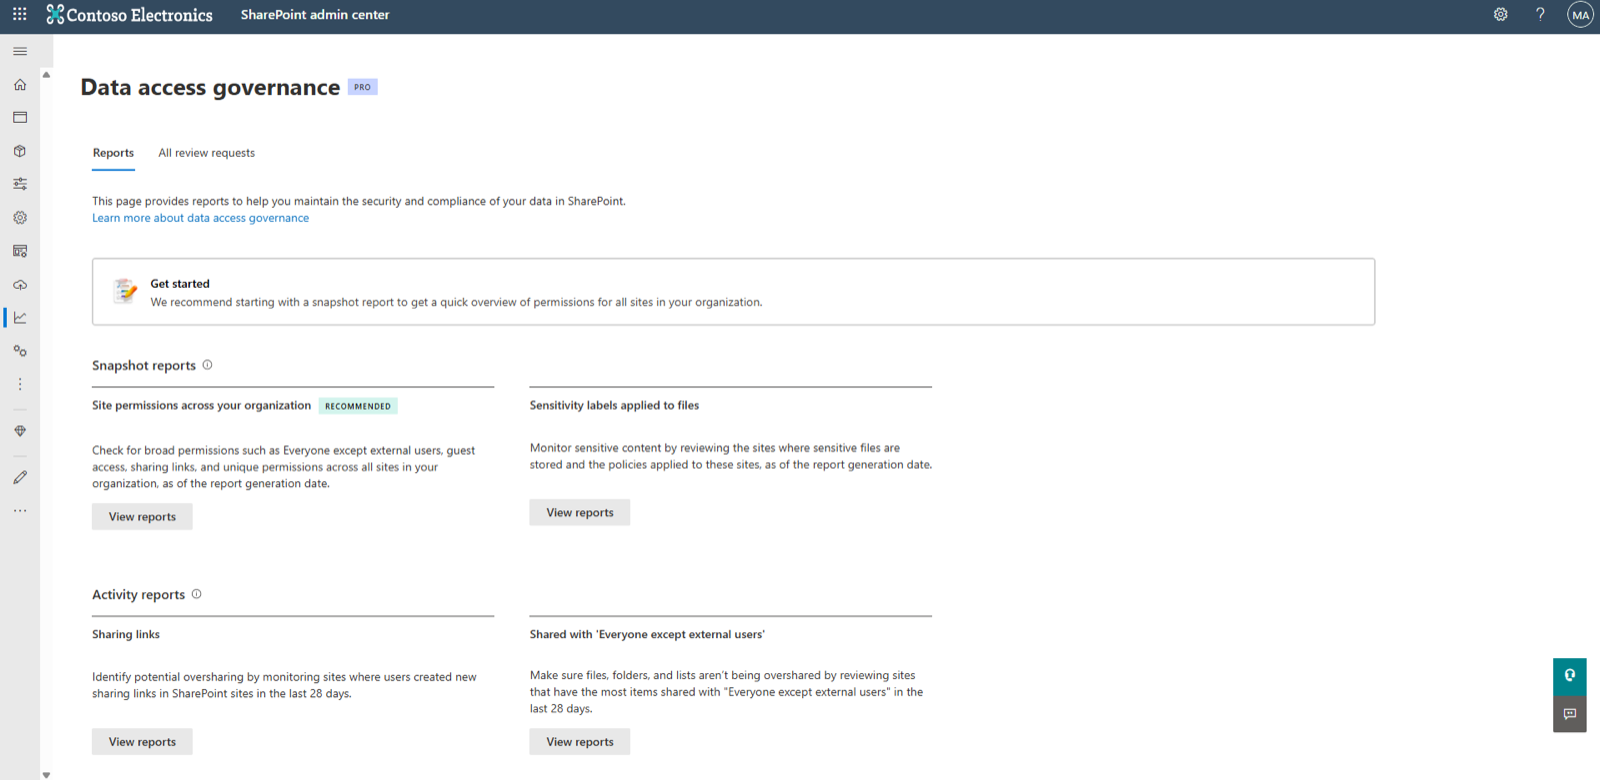
Wo SAM bewusst aufhört: Es hat kein Provisioning-Gate, das Endnutzern die Adminrechte entzieht - Oversharing entsteht also weiter. Und die Site Access Reviews delegieren zwar an die Owner, prüfen aber nicht, ob ein Review vollständig bearbeitet wurde, bieten keinen Export und entfernen Berechtigungen nicht automatisch. SAM zeigt das Problem; das Verhindern und das durchsetzbare Aufräumen bleiben offen.
Prevent: Wo Valprovia Governance vor SAM ansetzt
Der Grund, warum ein Tenant überhaupt tausende Unique Permissions ansammelt, liegt im Standardverhalten von Microsoft 365: Jeder Endnutzer kann Teams erstellen, Sites teilen, Gäste einladen und Berechtigungen ändern. Microsoft 365 Governance dreht das um - präventiv, bevor die Aktion passiert:
- Adminrechte-Entzug bei der Provisionierung. Endnutzern werden die Rollen Site Collection Administrator und Teams Owner entzogen. Niemand kann Governance mehr über privilegierte Owner-Rechte umgehen - auch nicht der Team-Ersteller.
- Template-basiertes Provisioning. Teams und SharePoint-Sites entstehen ausschließlich aus IT-definierten Templates: Naming, Channels, Berechtigungs-Schemata und Sharing-Settings sind vorkonfiguriert. Jede Erstellung läuft als Antrag durch einen Genehmigungs-Workflow.
- Gäste mit Ablaufdatum, NDA-Pflicht und Domain-Allowlist. Externe Zugriffe laufen automatisch ab und werden entfernt - keine "vergessenen" Gäste, die ein späterer Report erst wieder aufdecken müsste.
Der Effekt: Die 1.333 Unique Permissions, die ein SAM-Report auf einer typischen Problem-Site findet, entstehen bei präventiver Governance gar nicht erst. Es bleibt schlicht weniger zu detektieren - und weniger zu bereinigen.
Remediate: Wo Valprovia Access Reviews SAMs Lücken füllt
Was SAM findet, muss jemand aufräumen. Genau an den Grenzen der nativen Site Access Reviews setzt Valprovia Access Reviews an - jede SAM-Lücke bekommt eine Antwort:
| Grenze von SAM | Antwort von Valprovia Access Reviews |
|---|---|
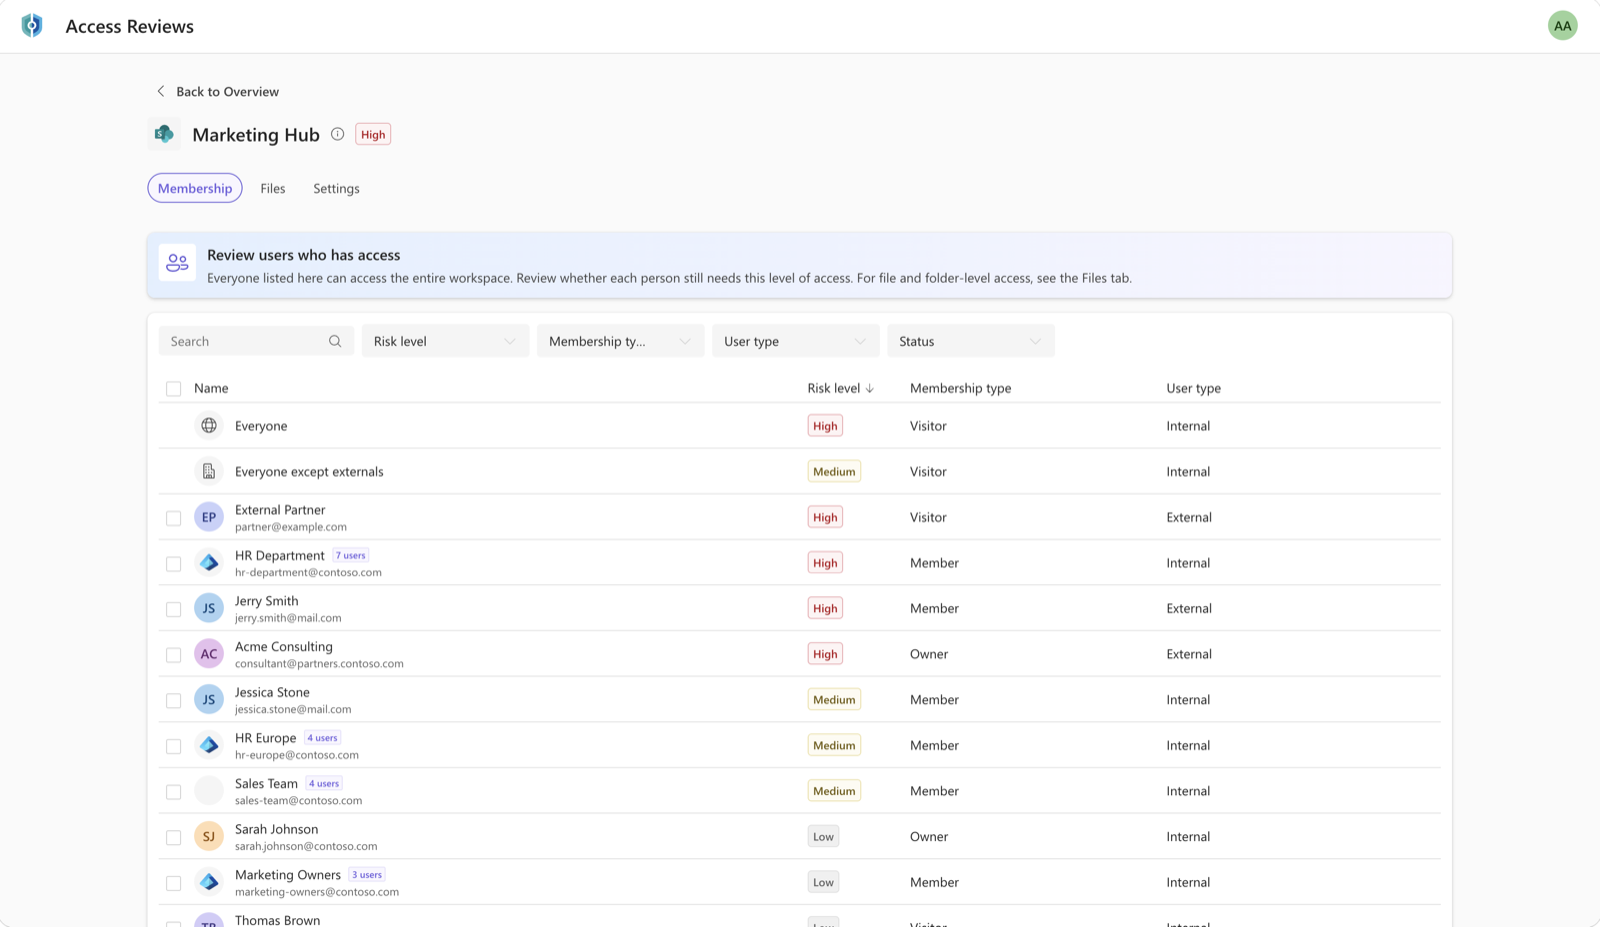
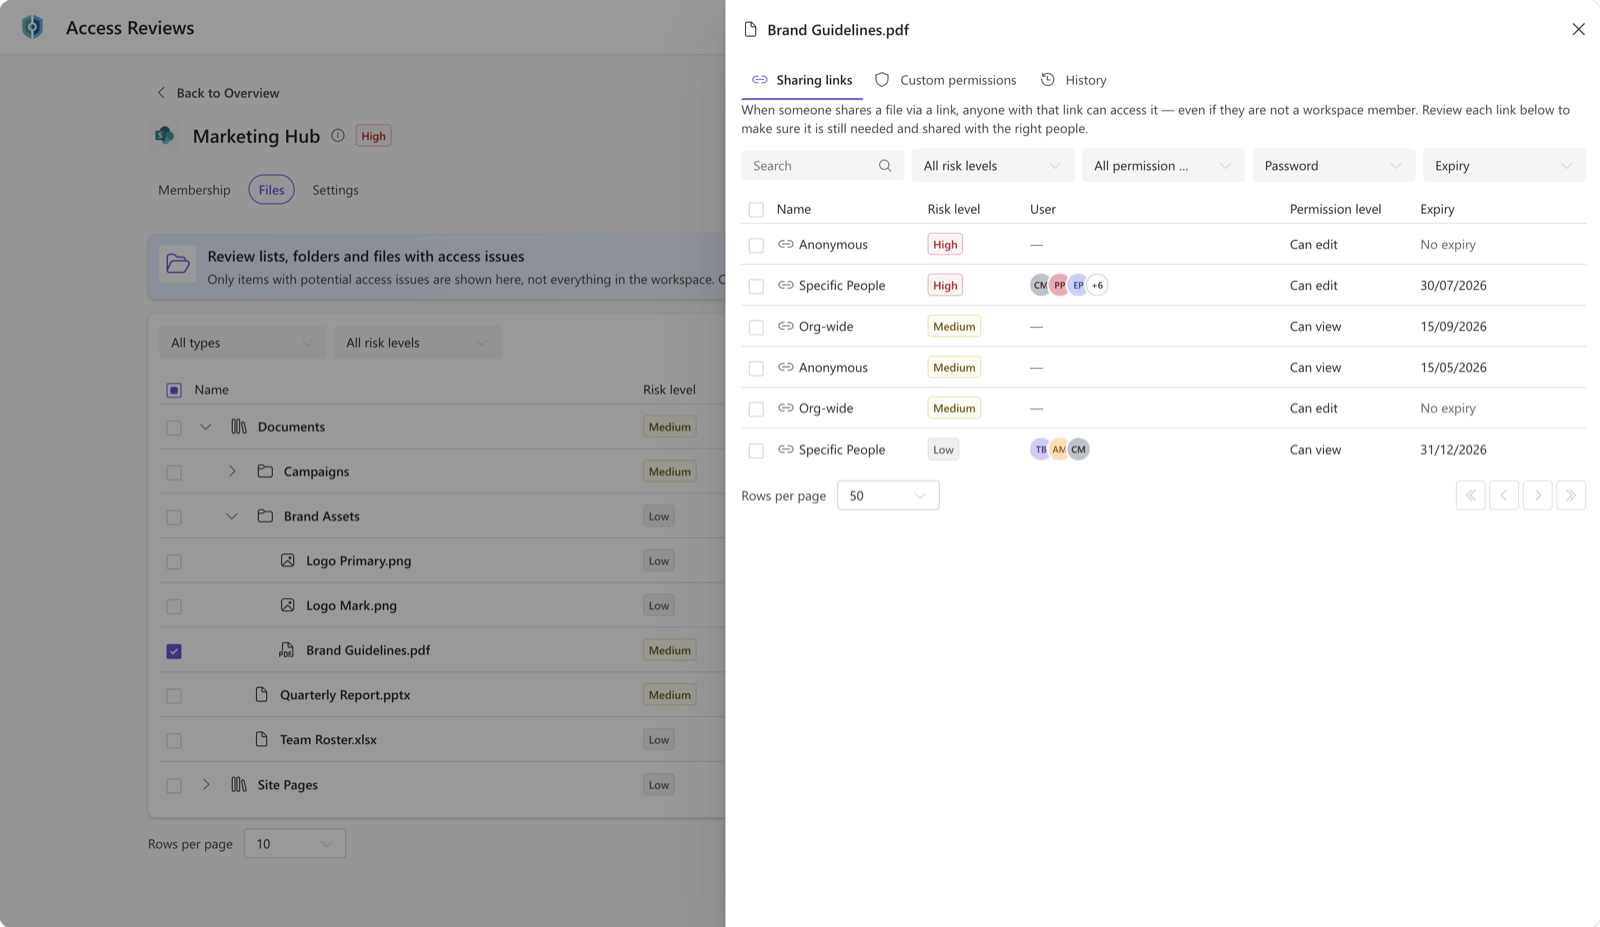
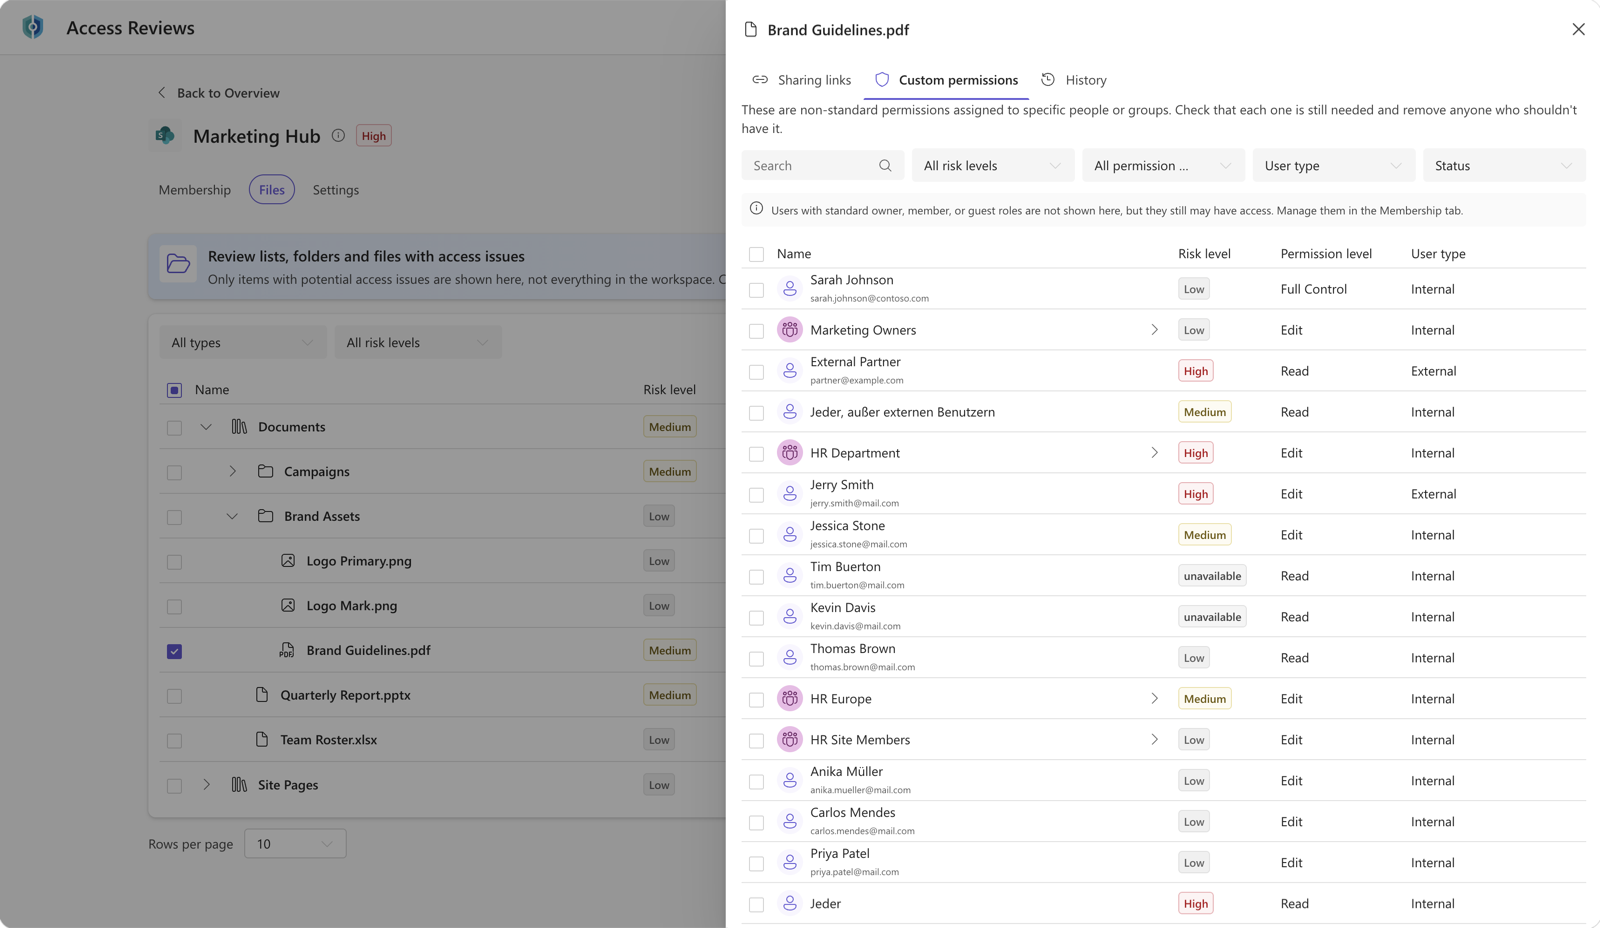
| Reports zeigen betroffene Sites, aber der IT-Admin sieht aus Compliance-Gründen keine Datei- und Item-Details - die bleiben dem Site Owner vorbehalten | Multi-Source-Membership (Direct-, SharePoint-Group- und Entra-Group-Zugriffe) plus Files-Review für Sharing-Links und Custom Permissions - auf einer Oberfläche, auch für den Admin |
| Kein Export, keine Massenaktionen - nur die Standard-Sortierung und -Filterung der SharePoint-Liste innerhalb der aktuellen Seite | Benannte Zertifizierungs-Reports mit vollständigem Export für Auditoren, Filtern und Massenaktionen über den gesamten Bestand |
| Keine Durchsetzung: Reviews bleiben auf unbestimmte Zeit "pending", wenn der Owner nicht reagiert - es passiert nichts | Automatische Berechtigungsentfernung bei Fristablauf und One-Click-Restore auf den Soll-Zustand |
| Harte Mengen-Limits: max. 100 Sites pro Review-Initiierung aus der Report-Ansicht, 1.000 Reviews pro Monat aus dem Site-Permissions-Report, Activity-Reports nur für die letzten 28 Tage | Review-Kampagnen über den gesamten Workspace-Bestand, ohne Monats-Kontingent |
| Site Access Reviews unterstützen nur SharePoint-Sites - OneDrive-Konten sind ausgenommen | Reviews über SharePoint, Teams und OneDrive hinweg |
| Findet Oversharing erst, nachdem es entstanden ist | Ergänzt um Valprovia Governance, die das Entstehen präventiv verhindert (Prevent-Phase) |
Alle genannten SAM-Grenzen stammen aus der Microsoft-Learn-Dokumentation zu Data Access Governance und Site Access Reviews (Stand Juli 2026) - es sind dokumentierte Produktentscheidungen, keine Bewertung. Wichtig: Valprovia Access Reviews ersetzt SAM nicht. SAM darf als Detect-Werkzeug im Einsatz bleiben - Access Reviews übernimmt das durchsetzbare Remediate, das SAM offen lässt. Beide laufen parallel.
Braucht man SAM und Valprovia gleichzeitig?
Ja - und das ist kein Widerspruch, sondern die eigentliche Antwort. SAM behalten Sie ohnehin, sobald eine Copilot-Lizenz im Tenant liegt; als Detect-Werkzeug und für die Copilot-Readiness erfüllt es seinen Zweck. Valprovia legt sich an den beiden Enden darüber: Governance, damit weniger Oversharing entsteht, und Access Reviews, damit das, was entsteht, durchsetzbar bereinigt wird. Der Unterschied ist funktional und zeitlich - nicht "besser oder schlechter", sondern "andere Phase".
Wer nur SAM einsetzt, sieht seine Oversharing-Probleme im Report, muss sie aber manuell und ohne Durchsetzung abarbeiten - und produziert im laufenden Betrieb weiter neues Oversharing. Wer Governance und Access Reviews ergänzt, schließt den Kreis: verhindern, erkennen, durchsetzbar aufräumen.
Häufig gestellte Fragen zu SAM und Valprovia
Konkurrieren SharePoint Advanced Management und Valprovia?
Nein. Sie lösen unterschiedliche Phasen des Berechtigungs-Lebenszyklus. SharePoint Advanced Management ist ein reaktives Detect-Werkzeug: Es meldet bestehendes Oversharing und unterstützt die Copilot-Einführung. Valprovia Governance verhindert Oversharing präventiv bei der Provisionierung (Prevent), und Valprovia Access Reviews macht das Aufräumen gefundener Risiken durchsetzbar (Remediate). Sie ergänzen sich, statt zu konkurrieren.
Ersetzt Valprovia SharePoint Advanced Management?
Nein. SAM kann als Detect-Werkzeug und für die Copilot-Readiness im Einsatz bleiben - es ist ohnehin in der Copilot-Lizenz enthalten. Valprovia ersetzt es nicht, sondern ergänzt die beiden Phasen, die SAM offen lässt: Prävention über Valprovia Governance und durchsetzbares Aufräumen über Valprovia Access Reviews. Beide laufen parallel zu SAM.
Brauche ich Valprovia noch, wenn ich SAM bereits nutze?
Das hängt von Ihrer Tenant-Größe ab. SAM zeigt Ihnen zuverlässig, wo Oversharing besteht. Sobald Sie das Gefundene aber strukturiert, mit Export und durchsetzbar aufräumen wollen - oder verhindern wollen, dass ständig neues Oversharing entsteht -, stoßen die SAM-Bordmittel an ihre Grenzen. Genau diese beiden Enden decken Valprovia Access Reviews und Valprovia Governance ab.
Was macht Valprovia Governance, das SAM nicht kann?
Valprovia Governance verhindert Oversharing präventiv, bevor es entsteht: Endnutzern werden bei der Provisionierung die Adminrechte (Site Collection Administrator, Teams Owner) entzogen, Workspaces entstehen nur aus IT-Templates über Genehmigungs-Workflows, und Gäste laufen automatisch mit Ablaufdatum ab. SAM hat kein solches Provisioning-Gate - es meldet Oversharing, nachdem es entstanden ist.
Was macht Valprovia Access Reviews, das SAM nicht kann?
Valprovia Access Reviews liefert Reporting auf Datei- und Berechtigungs-Ebene inklusive der Information, wer berechtigt ist, exportiert alle Ergebnisse für Auditoren und entfernt Berechtigungen automatisch, wenn ein Review nicht fristgerecht bearbeitet wird. Die nativen Site Access Reviews in SAM prüfen dagegen nicht, ob ein Review vollständig war, bieten keinen Export und setzen nichts automatisch durch.
Kann man SAM und Valprovia parallel betreiben?
Ja. Valprovia Access Reviews und Valprovia Governance sind darauf ausgelegt, neben den Microsoft-Bordmitteln zu laufen. SAM bleibt als Detect-Ebene und für die Copilot-Readiness im Einsatz; Valprovia ergänzt die Prevent- und Remediate-Phase. Es gibt keinen Zwang, SAM abzulösen.
Fazit
Die Frage ist nicht "SAM oder Valprovia", sondern "welche Phase des Berechtigungs-Lebenszyklus deckt welches Werkzeug ab". SAM ist stark im Detect und für die Copilot-Readiness. Valprovia Governance verhindert Oversharing eine Ebene früher, Valprovia Access Reviews räumt das Gefundene durchsetzbar und auditierbar auf. Zusammen schließen die drei den Kreis - Prävention, Erkennung und Bereinigung decken je eine Phase ab, statt zu konkurrieren.
Demo vereinbaren: Sehen Sie, wie Valprovia Governance und Access Reviews die Lücken schließen, die SAM offen lässt.


