Externe Gäste sammeln sich in Microsoft Teams an: Gastmitgliedschaften kennen von Haus aus keinen Ablauf. Endet ein Projekt, bleibt der Zugriff auf Team-Daten bestehen, bis jemand ihn manuell entzieht - ein wachsendes Datenrisiko. Valprovia Governance erzwingt ein Pflicht-Ablaufdatum, entfernt Gäste nach Fristablauf automatisch und begrenzt, aus welchen Domains überhaupt eingeladen werden darf.
Wie verwaltet man externe Benutzer in Microsoft Teams?
Externe Benutzerverwaltung in Microsoft Teams bezeichnet die Steuerung des gesamten Lebenszyklus externer Gäste (Guest Accounts): wer sie einladen darf, aus welchen Domains sie kommen, worauf sie Zugriff erhalten und - entscheidend - wann ihr Zugriff wieder endet. Externe Gäste sind ein Governance-Risiko, weil ihre Mitgliedschaft in Microsoft 365 standardmäßig keinen Ablauf kennt: Endet die Zusammenarbeit, bleibt der Zugriff auf Team- und SharePoint-Daten bestehen, bis jemand ihn aktiv entzieht. Über Monate akkumulieren so verwaiste Gastkonten mit Zugriff auf sensible Daten - klassisches Einfallstor für Datenexfiltration und ein Compliance-Befund bei jedem Audit.
Zwei Wege der Zusammenarbeit
Microsoft Teams kennt zwei Wege für externe Zusammenarbeit: Gastzugriff (Guest Access) lädt externe Nutzer direkt in ein Team ein und gewährt Zugriff auf die dort abgelegten Daten; externer Zugriff (External Access) erlaubt nur die Chat-Kommunikation über Domänengrenzen hinweg. Externe arbeiten dabei mit ihrem eigenen Unternehmensaccount - neue Konten sind nicht nötig.
Wo Microsoft aufhört
Für den automatischen Ablauf und die Überprüfung von Gästen bietet Microsoft native Bausteine an - allerdings in Microsoft Entra ID Governance: Entitlement Management bündelt Zugriff in Access Packages mit Ablaufdatum, und Access Reviews lassen Gastkonten periodisch bestätigen oder entziehen. Beides setzt jedoch Entra-ID-P2-Lizenzen sowie eine mehrstufige Einrichtung von Katalogen, Richtlinien und Kampagnen voraus und lebt im Entra-Admin-Portal, nicht im Arbeitsfluss der Team-Owner. Im Microsoft-Teams-Standard selbst gibt es über einen Gastzugriff-Regler hinaus kaum Steuerung: Team-Owner fügen Externe schnell hinzu, aber Mitgliedschaften sind dauerhaft und müssen manuell pro Team wieder entfernt werden. Genau diese Lücke zwischen "zu grob im Teams-Standard" und "zu aufwendig in Entra" schließt Governance.
Automatisierte Gäste-Governance
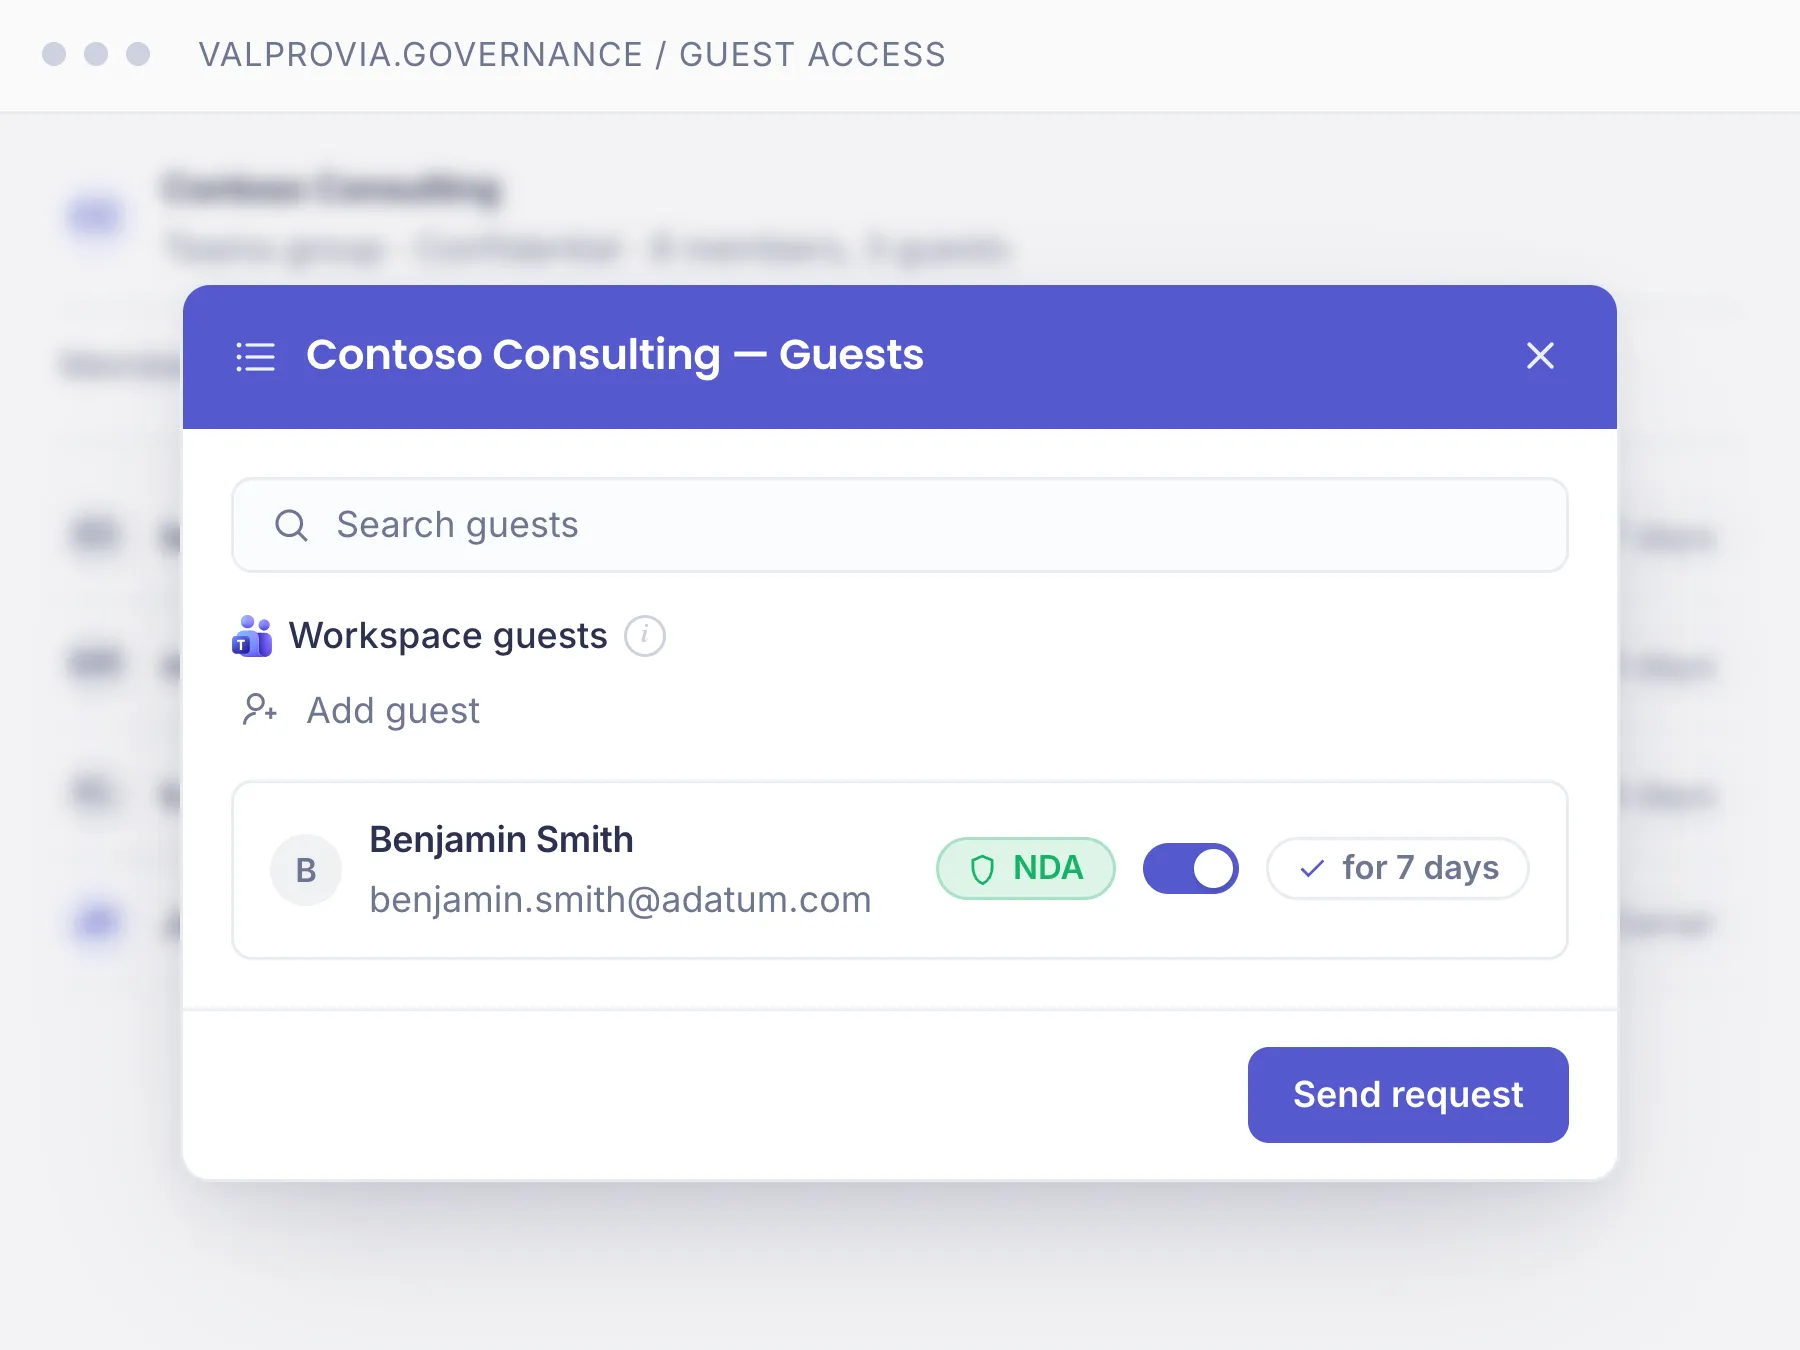
Valprovia Governance automatisiert genau das: Jede Gast-Einladung erfordert ein Pflicht-Ablaufdatum, und nach Fristablauf wird der Gast automatisch entfernt - der Owner kann die Frist vorher verlängern. Über Domain-Allowlists lässt sich festlegen, aus welchen Domains überhaupt eingeladen werden darf, und eine Guest-Policy steuert, wer Gäste einladen kann. NDA-Status wird pro Gast und Workspace getrackt, und Gäste sehen ausschließlich die Workspaces, zu denen sie eingeladen wurden - kein Directory, kein Admin-Portal. So bleibt externe Zusammenarbeit möglich, ohne die Kontrolle zu verlieren. Mehr dazu im Microsoft-Teams-Governance-Modul.
Teil des Valprovia Governance-Moduls
Externe Benutzerverwaltung ist Teil des Governance-Moduls
Die externe Benutzerverwaltung ist keine Einzellösung - sie ist eine Funktion des Valprovia Governance-Moduls, zusammen mit Provisioning, Lifecycle Management und Self-Service. Eine Lizenz, ein Tenant, alle Governance-Funktionen.
Häufige Fragen zur externen Benutzerverwaltung in Microsoft Teams
Was ist Entra Entitlement Management bzw. der Guest Account Lifecycle?
Entitlement Management ist die native Funktion von Microsoft Entra ID Governance, die externen Zugriff in "Access Packages" mit definiertem Ablaufdatum bündelt und so den Lebenszyklus (Guest Account Lifecycle) eines Gastes von der Einladung bis zur automatischen Entfernung abbildet. Ergänzt wird sie durch Access Reviews, die Gastkonten periodisch bestätigen oder entziehen lassen. Beides erfordert Entra-ID-P2-Lizenzen und lebt im Entra-Admin-Portal.
Warum reichen die nativen Entra-Gastfunktionen oft nicht?
Technisch decken Entitlement Management und Access Reviews den Gast-Lebenszyklus ab, praktisch scheitert es meist am Aufwand: P2-Lizenzen für alle betroffenen Konten, mehrstufige Einrichtung von Katalogen, Access Packages und Review-Kampagnen und Bedienung im Entra-Admin-Portal statt im Arbeitsfluss der Team-Owner. Wer keine dedizierte Governance-Konfiguration betreibt, greift ersatzweise zu PowerShell-Skripten oder manuellen Aufräumaktionen. Valprovia Governance liefert denselben Ablauf - Pflicht-Ablaufdatum, automatische Entfernung, Domain-Allowlist - vorkonfiguriert und direkt beim Anlegen des Workspaces, ohne P2-Katalogaufbau.
Was ist der Unterschied zwischen Gastzugriff und externem Zugriff?
Gastzugriff (Guest Access) lädt externe Nutzer direkt in ein Team ein und gibt ihnen Zugriff auf die dort abgelegten Daten. Externer Zugriff (External Access) erlaubt nur die Chat-Kommunikation über Domänengrenzen hinweg, ohne Zugriff auf Dateien. Externe nutzen in beiden Fällen ihren eigenen Unternehmensaccount.
Warum ist die manuelle Verwaltung externer Nutzer ein Risiko?
Im Microsoft-Standard sind Gastmitgliedschaften dauerhaft und müssen manuell pro Team entfernt werden. Werden Externe nach Projektende vergessen, behalten sie unkontrollierten Zugriff auf Team-Daten - ein Sicherheits- und Compliance-Risiko. Der Aufwand steigt zudem linear mit der Zahl der externen Nutzer.
Wie werden externe Benutzer automatisch entfernt?
Externe werden mit einem Ablaufdatum eingeladen. Nach Fristablauf entfernt Valprovia Governance sie automatisch aus dem Team - manuelles Nacharbeiten entfällt. Der Owner kann das Ablaufdatum jederzeit verlängern, wenn die Zusammenarbeit fortgesetzt wird.
Kann ich Gäste auf bestimmte Domains beschränken?
Ja. Über Domain-Allowlists lässt sich festlegen, aus welchen externen Domains überhaupt Gäste eingeladen werden dürfen (z.B. nur @partner-firma.com). Die Allowlist wird global konfiguriert und kann pro Template oder Sicherheitsstufe überschrieben werden.
Wer darf externe Gäste einladen?
Das steuert die Guest-Policy mit vier Optionen: niemand, jeder, nur bereits im Tenant vorhandene Gäste, oder neue und bestehende Gäste. So legt die IT fest, wie offen die externe Zusammenarbeit pro Workspace ist.
Wird die NDA-Unterzeichnung nachgehalten?
Ja. Wenn die NDA-Verwaltung im Template aktiviert ist, können Gäste nicht ohne bestätigten NDA-Status eingeladen werden. Der Status wird pro Gast und Workspace getrackt, und Administratoren sehen die NDA-Compliance über alle Workspaces hinweg.
Was sehen externe Gäste in der Umgebung?
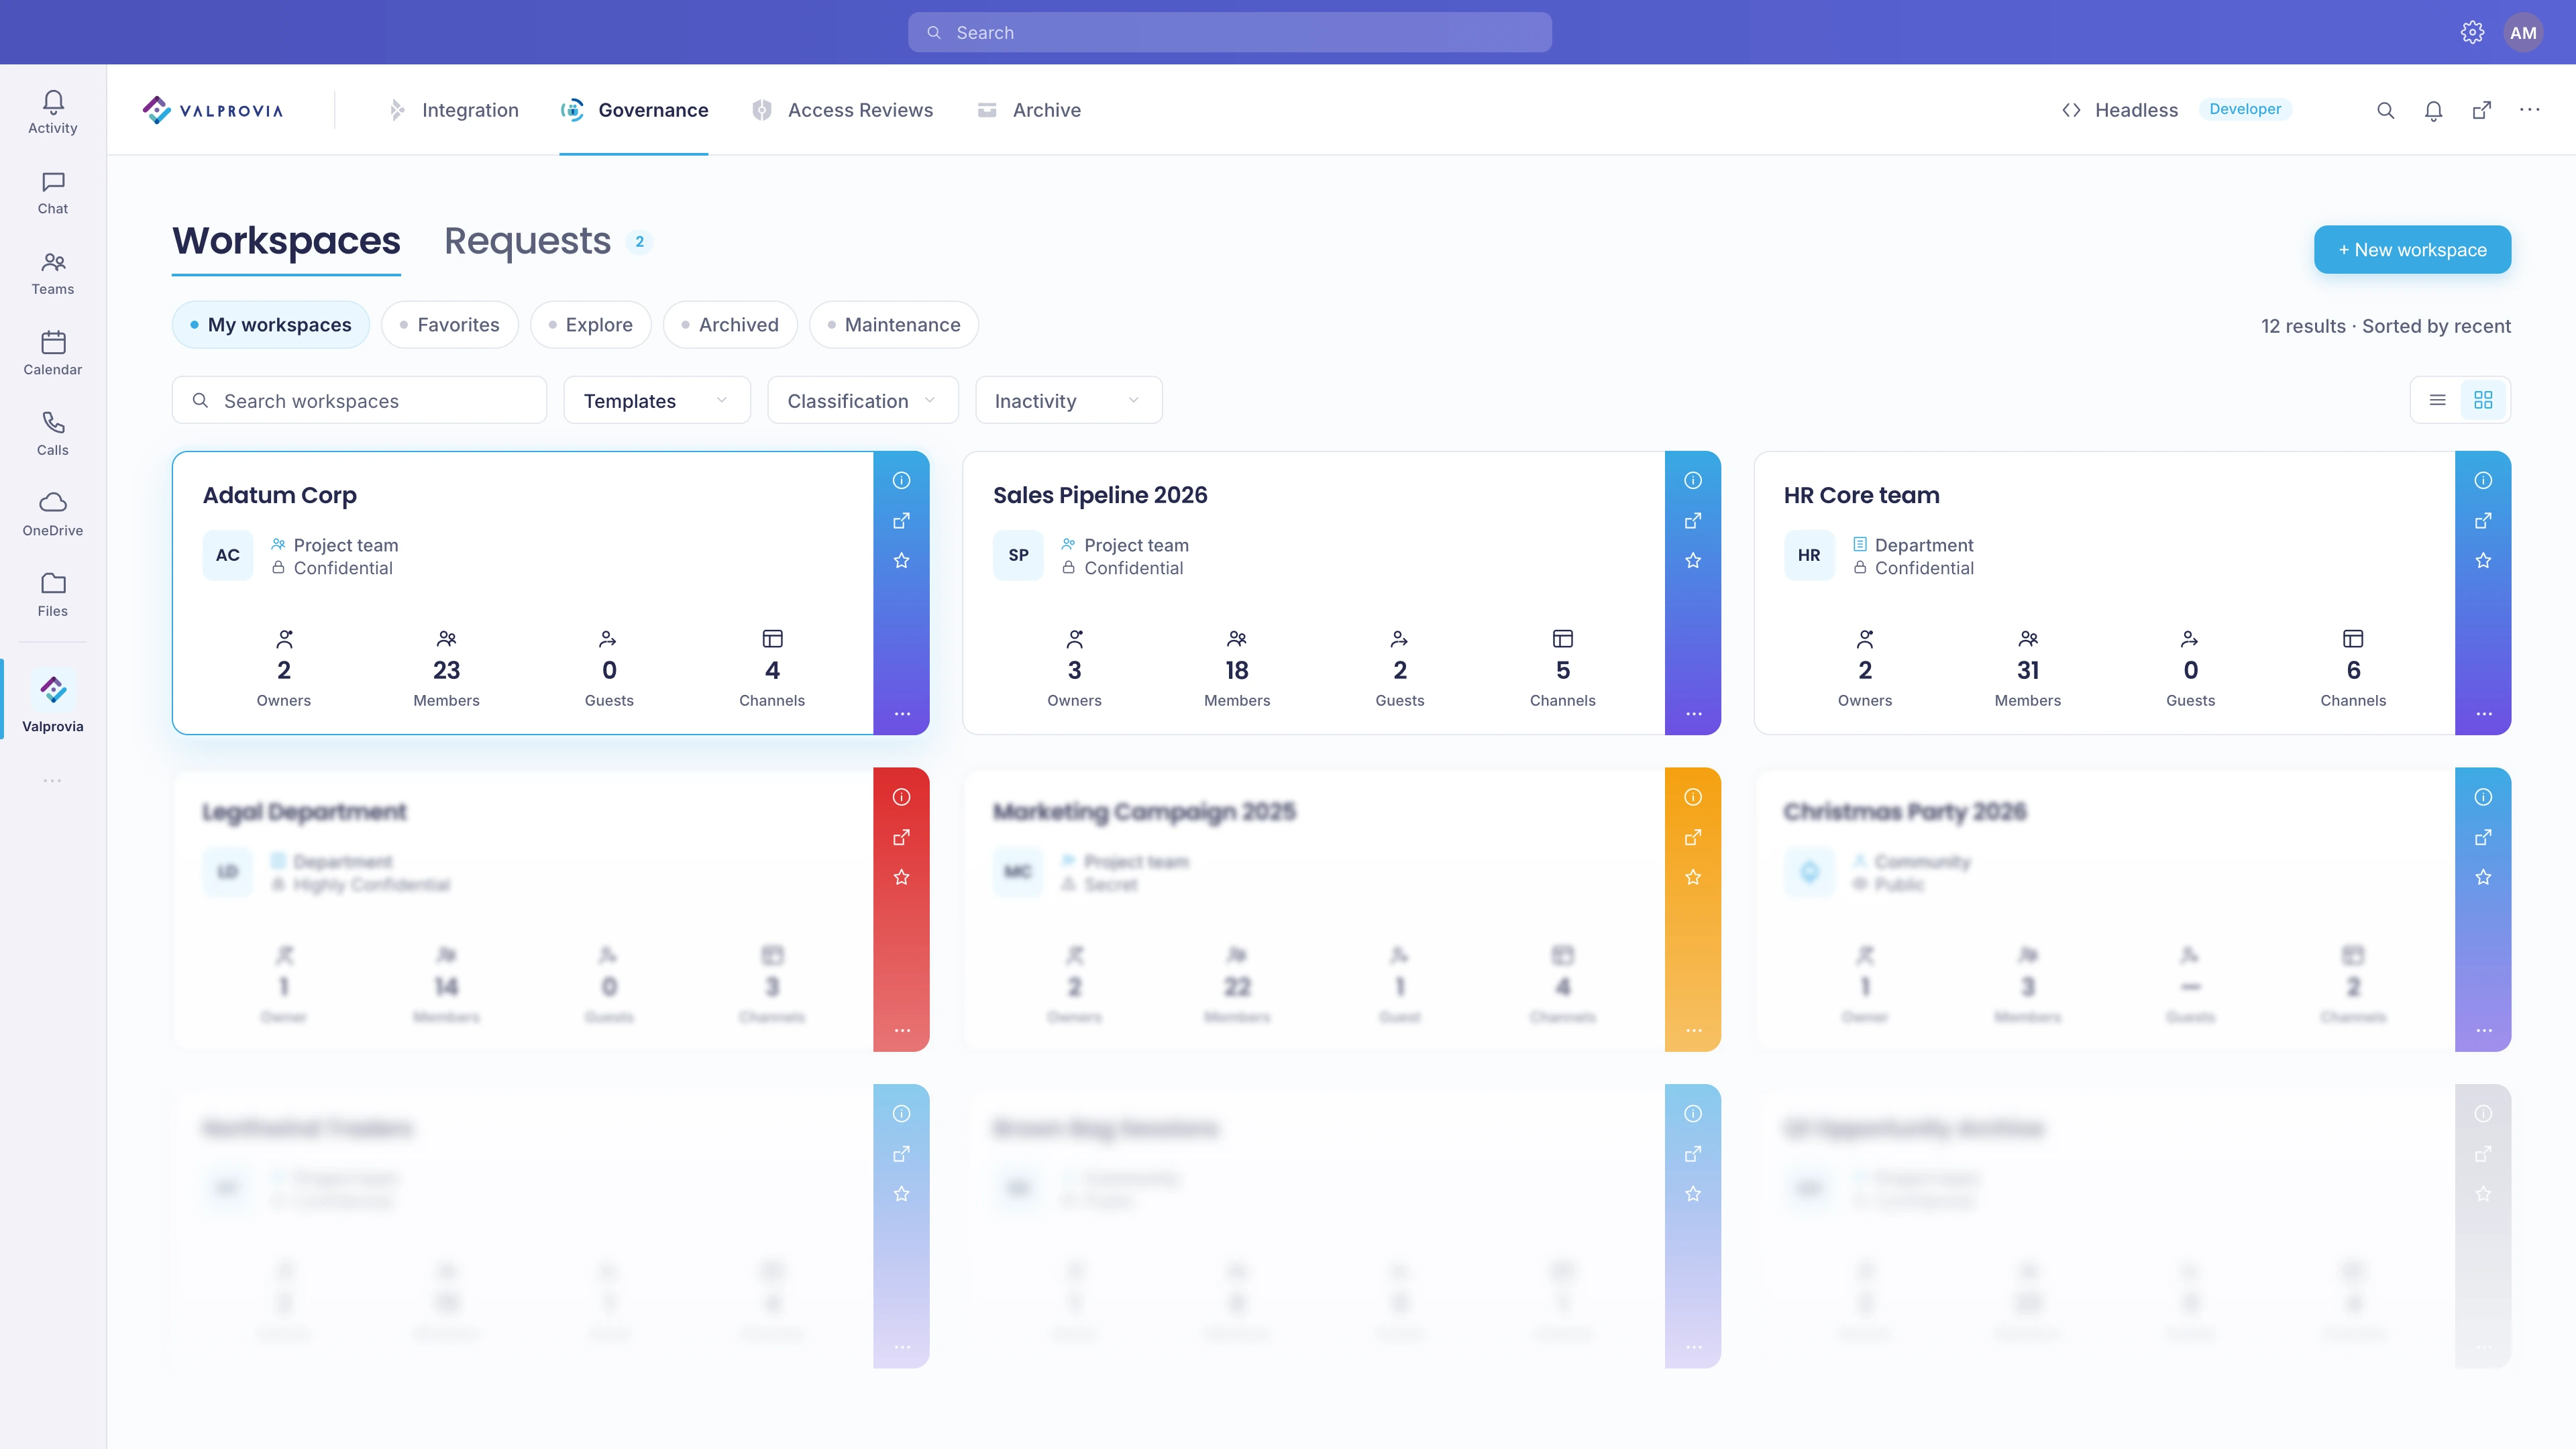
Externe Gäste sehen ausschließlich die Workspaces, zu denen sie eingeladen wurden. Sie können weder andere Workspaces durchsuchen noch das Workspace-Directory oder das Admin-Portal aufrufen.
Externe Zusammenarbeit sicher machen - ohne manuellen Aufwand
Sehen Sie, wie Valprovia Governance externe Benutzer mit NDA, Ablaufdatum und automatischer Entfernung verwaltet. Sprechen Sie mit einem unserer Experten.