Erlaubt man jedem Nutzer, Teams frei anzulegen, entsteht Wildwuchs - verwaiste Workspaces, doppelte Ablagen, unkontrollierter Gäste-Zugriff. Verbietet man es, landet die IT im Ticket-Stau. Kontrollierter Self-Service (Guided Provisioning) löst das Dilemma: Endnutzer beantragen Teams- und SharePoint-Workspaces weiterhin selbst - aber nur innerhalb der Regeln, die die IT vorgibt. Kein Ticket, keine Administratorrechte.
Warum ungeregeltes Team-Erstellen zum Governance-Risiko wird
Kontrollierter Self-Service (Guided Provisioning) bezeichnet die Fähigkeit von Endnutzern, Teams- und SharePoint-Workspaces eigenständig anzulegen und zu verwalten - jedoch geführt durch Templates, Genehmigungen und Regeln, die die IT zentral vorgibt. Er ist die Antwort auf zwei Extreme: In den Microsoft-Bordmitteln kann standardmäßig jeder Nutzer beliebig viele Teams erstellen (das erzeugt Wildwuchs / Sprawl - verwaiste Workspaces, doppelte Ablagen, uneinheitliche Benennung, ungeprüften Gäste-Zugriff und dadurch Sicherheits- und Compliance-Risiken). Schaltet man das Erstellen komplett ab, verlagert man jede Anfrage in ein IT-Ticket und bremst die Zusammenarbeit aus. Wildwuchs ist ein Governance-Problem, weil ungeregelt entstandene Workspaces sich der Übersicht, der Berechtigungskontrolle und dem Lifecycle-Management entziehen - während die darin abgelegten Inhalte weiterhin von Microsoft Copilot durchsucht werden können, also auch falsch abgelegte oder zu weit freigegebene Daten.
Das Portal in Teams
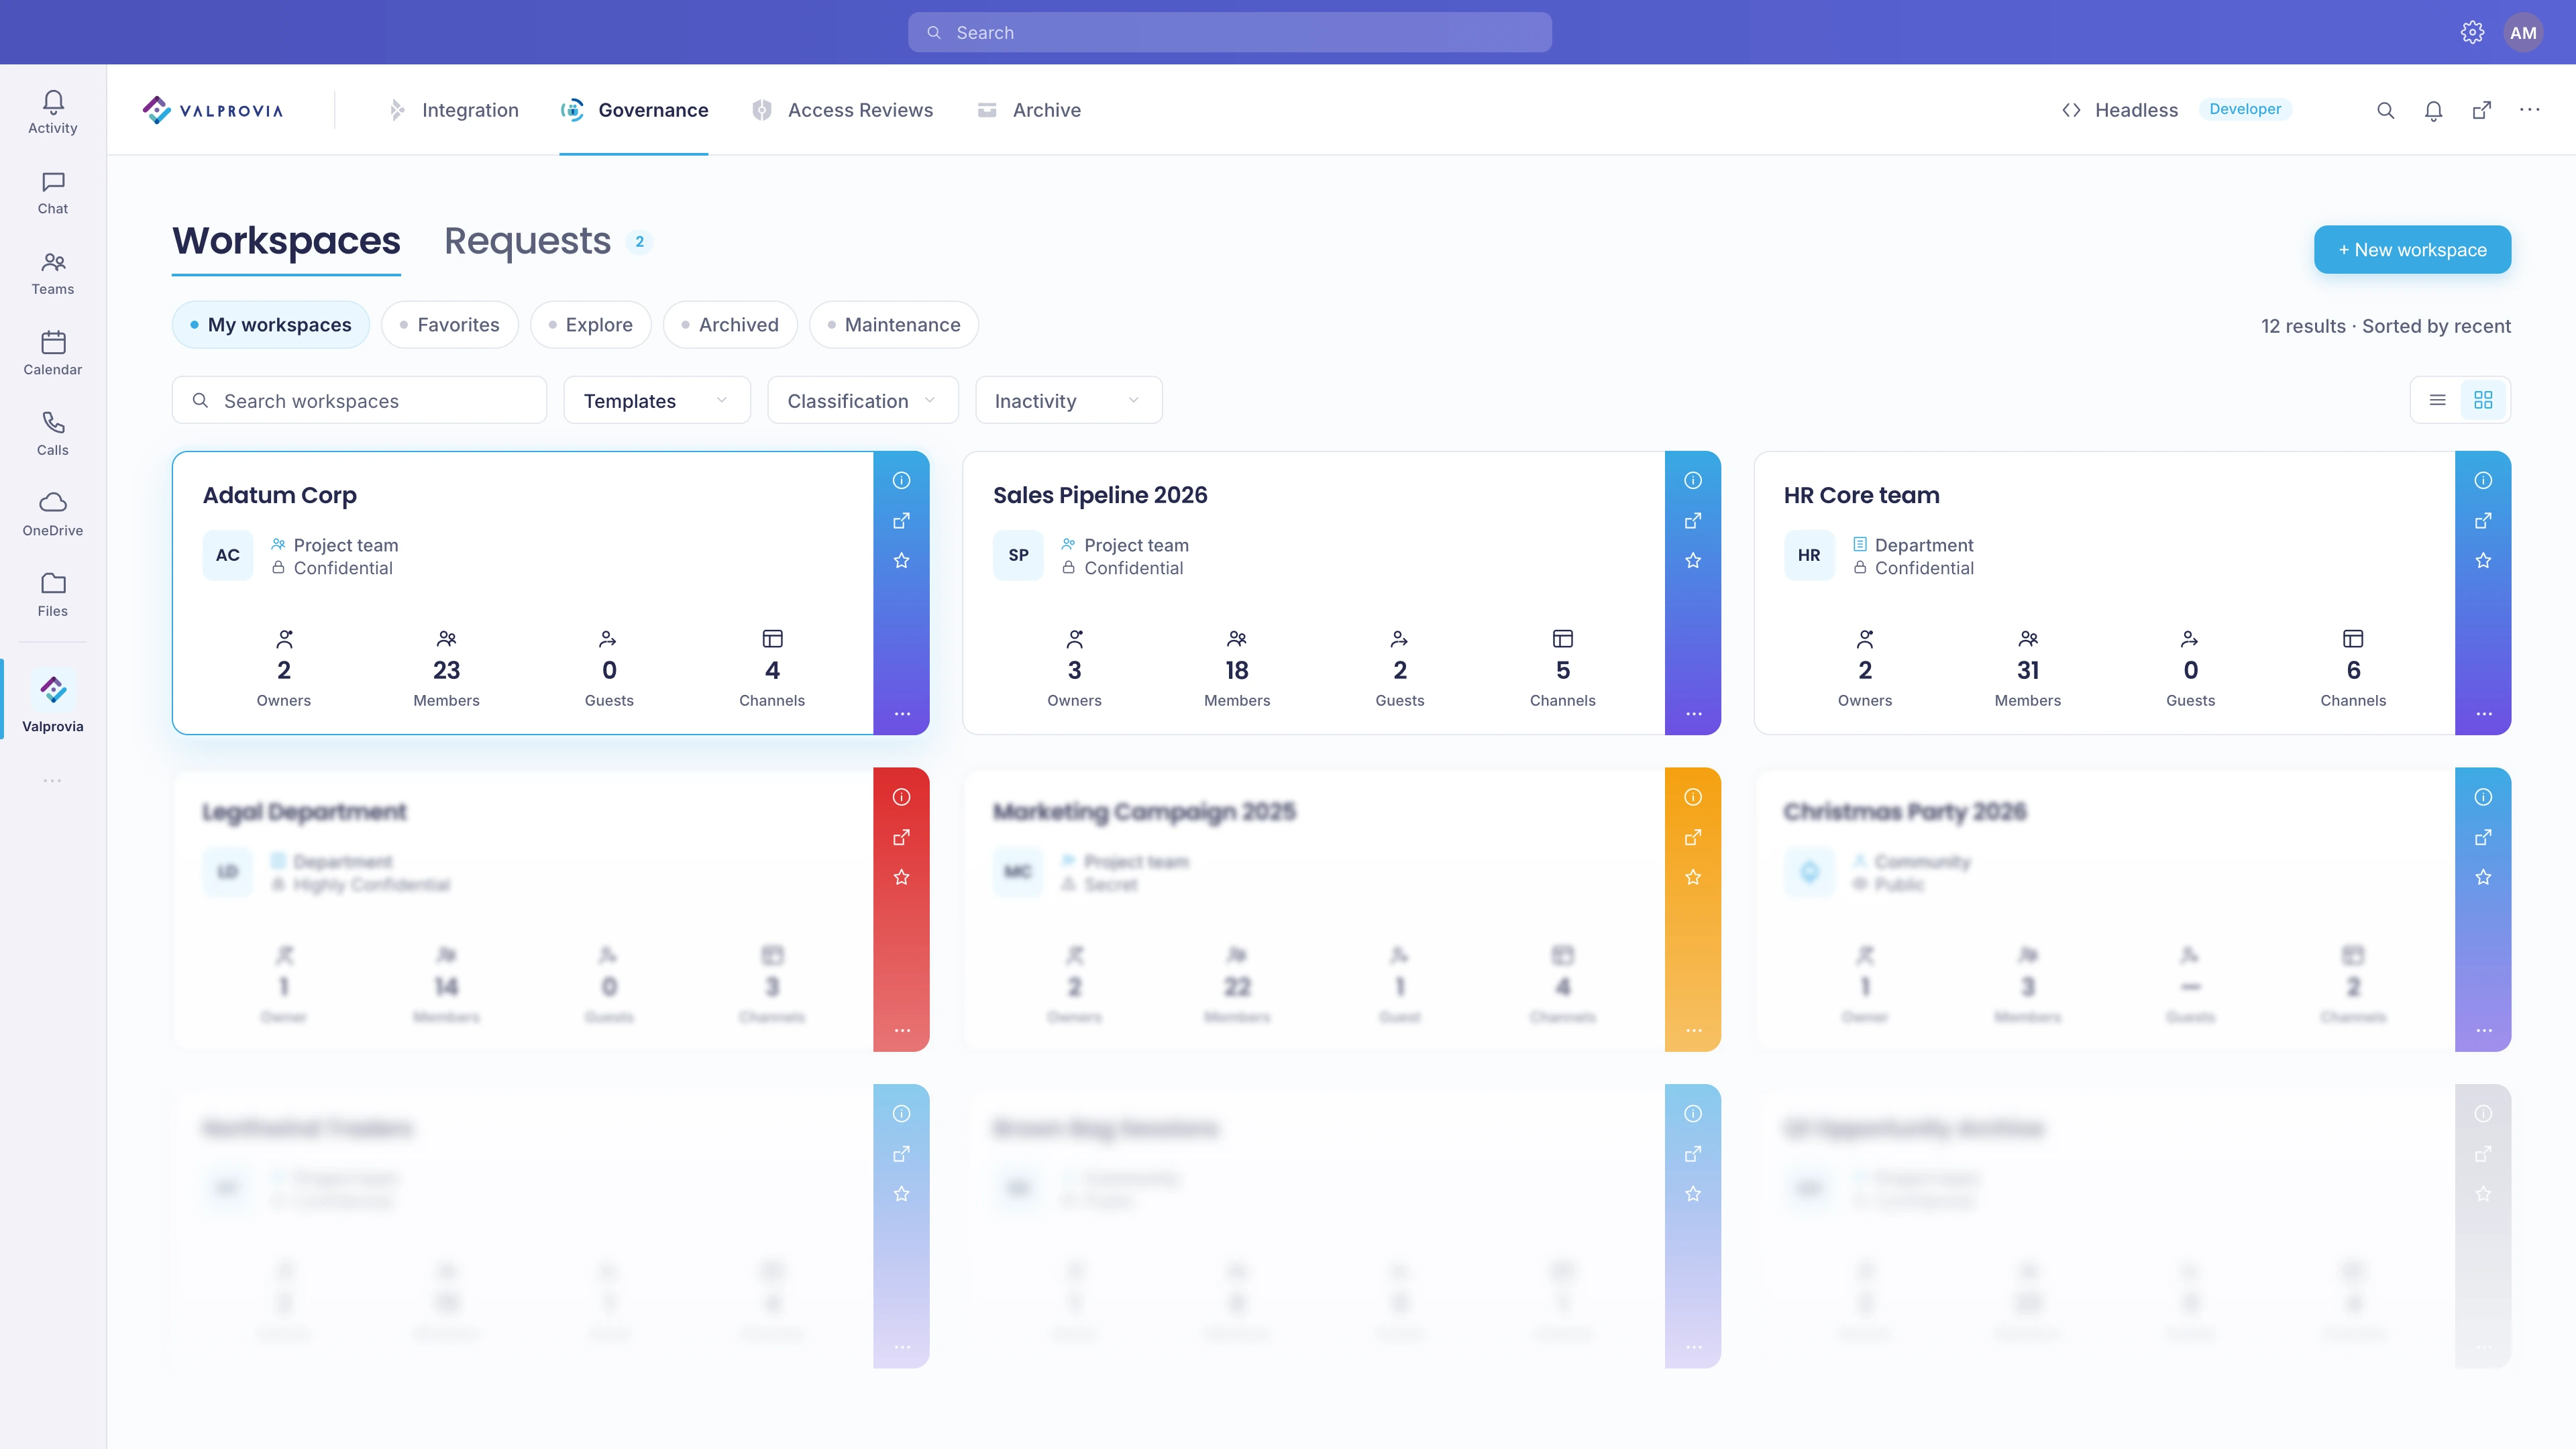
Self-Service ist ein in Microsoft Teams integriertes Portal, über das Endnutzer eigenständig Teams- und SharePoint-Workspaces anlegen, Mitglieder verwalten, Workspaces finden und ihren Lifecycle verfolgen - alles innerhalb der von der IT vorgegebenen Regeln. Das Dashboard bietet die Bereiche Meine Workspaces, Anträge, Favoriten, Explore und Archiviert.
Der Antrags-Flow
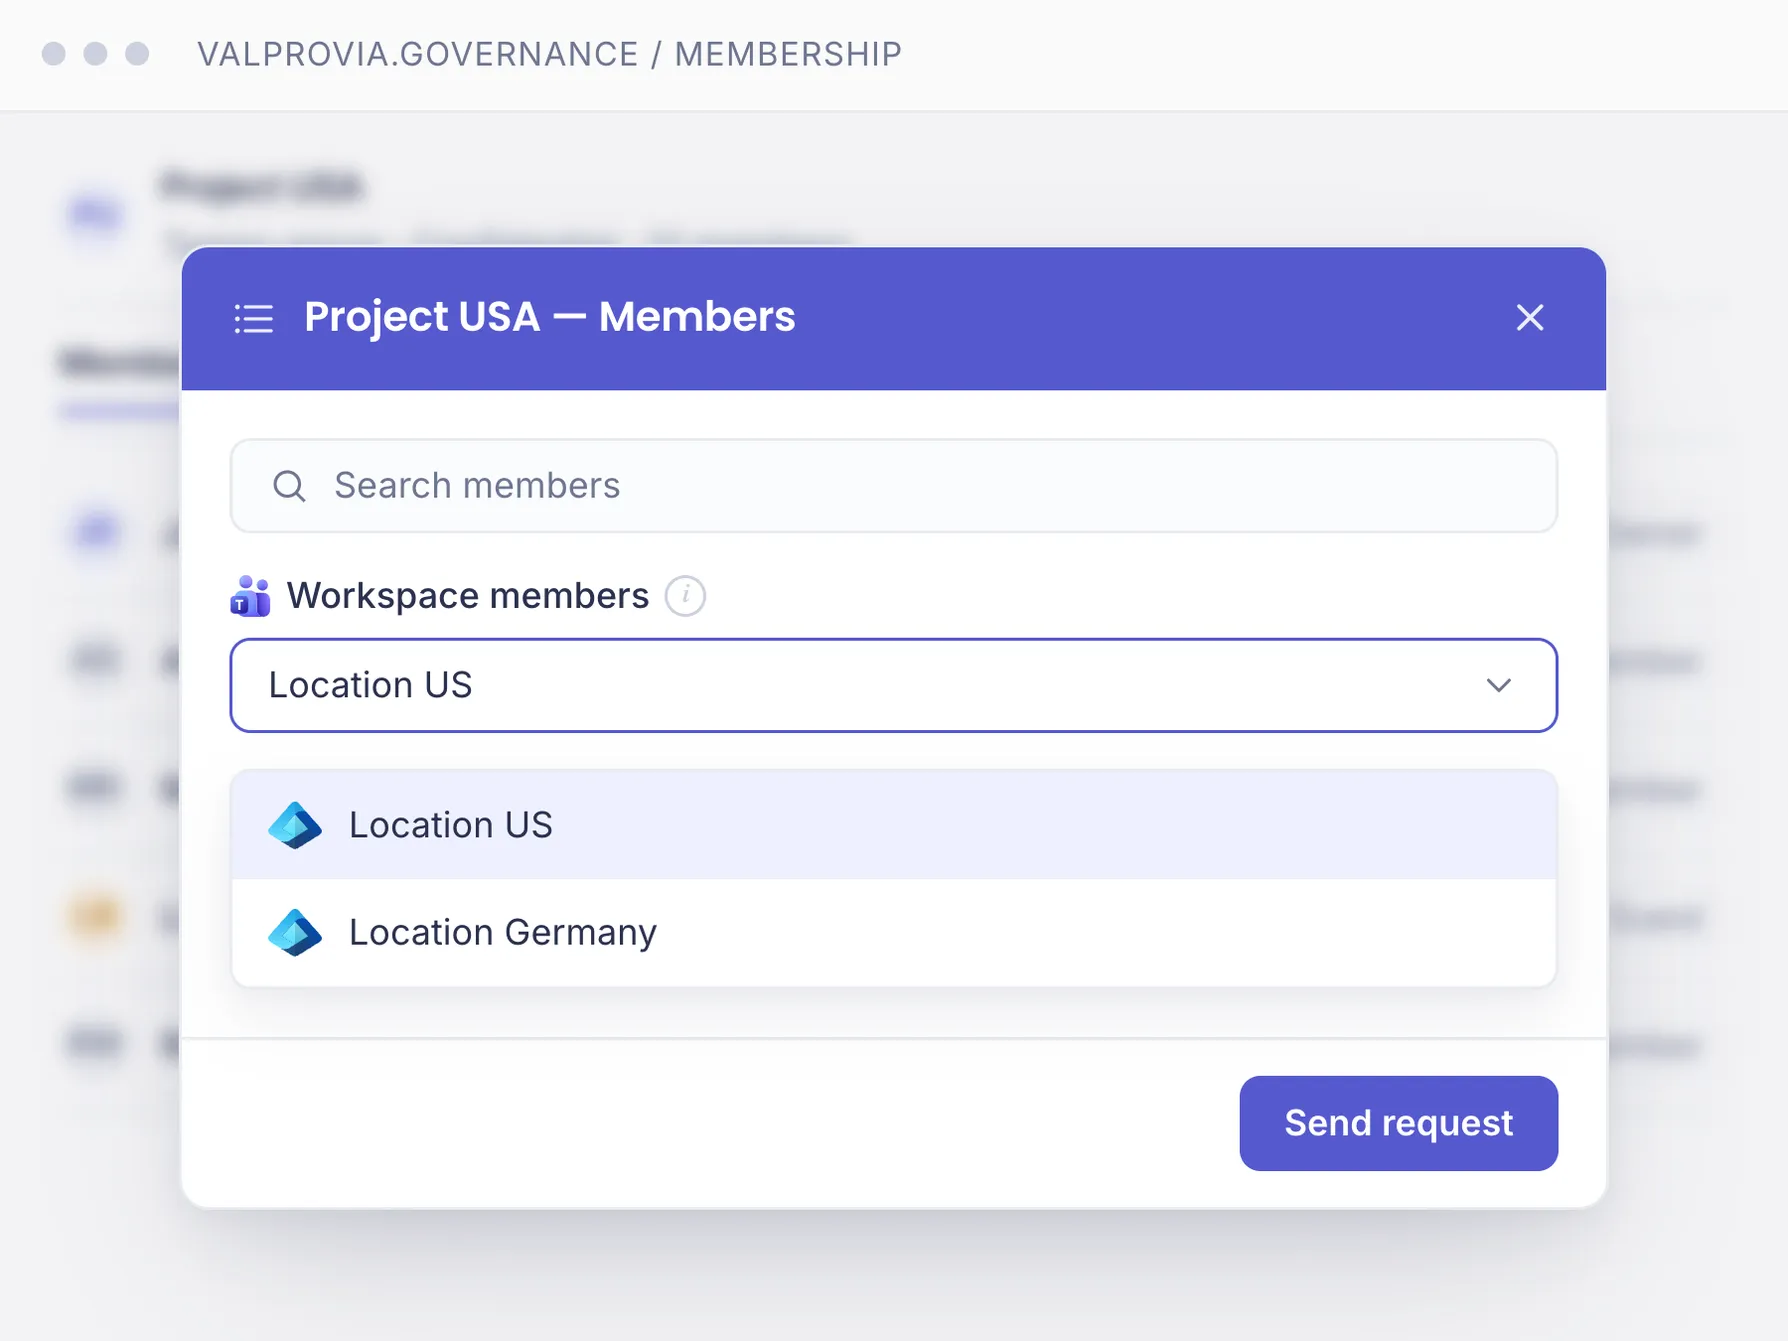
Ein Assistent führt in wenigen Minuten durch den Antrag: Template wählen, Sicherheitsstufe, Metadaten, Name und Business Reason, Owner sowie optional Mitglieder und Gäste. Ohne Genehmigung startet die Erstellung sofort (2-5 Minuten); ist eine Freigabe konfiguriert, wird der Genehmiger per Teams-Karte benachrichtigt - reagiert niemand innerhalb von fünf Tagen, wird der Antrag automatisch abgelehnt.
Die IT behält die Kontrolle
Was Endnutzer selbst tun können, steuern Sicherheitsstufen: Gäste-Zugriff, Sichtbarkeit (öffentlich/privat), Beitritts- und Verlassen-Rechte sowie ob Owner die Stufe nachträglich ändern dürfen. Die IT definiert Templates, verfügbare Sicherheitsstufen, Genehmigungs-Workflows und Gäste-Regeln - innerhalb dieser Leitplanken agieren Nutzer eigenständig. Teil der präventiven Microsoft-Teams-Governance.
Teil des Valprovia Governance-Moduls
Self-Service ist Teil des Governance-Moduls
Kontrollierter Self-Service ist keine Einzellösung - er ist eine Funktion des Valprovia Governance-Moduls, zusammen mit Provisioning, externer Benutzerverwaltung und Lifecycle Management. Eine Lizenz, ein Tenant, alle Governance-Funktionen.
Häufige Fragen zum Self-Service in Microsoft Teams
Was ist kontrollierter Self-Service (Guided Provisioning)?
Kontrollierter Self-Service (Guided Provisioning) lässt Endnutzer Teams- und SharePoint-Workspaces weiterhin selbst anlegen und verwalten, führt sie dabei aber durch von der IT vorgegebene Templates, Sicherheitsstufen, Genehmigungs-Workflows und Namensregeln. Das ist der Mittelweg zwischen ungeregeltem Erstellen (das Wildwuchs erzeugt) und einem kompletten Verbot (das jede Anfrage in ein IT-Ticket verlagert): Nutzer bleiben schnell, die IT behält Standardisierung und Kontrolle.
Warum ist ungeregeltes Team-Erstellen ein Governance-Risiko (Wildwuchs/Sprawl)?
Wenn jeder Nutzer beliebig Teams erstellen darf, entstehen mit der Zeit verwaiste und doppelte Workspaces, uneinheitliche Benennung und ungeprüfter externer Gäste-Zugriff - der sogenannte Wildwuchs (Sprawl). Das ist ein Governance-Risiko, weil solche Workspaces sich der Übersicht, der Berechtigungskontrolle und dem Lifecycle-Management entziehen, während ihre Inhalte weiterhin von Microsoft Copilot durchsucht werden können - inklusive falsch abgelegter oder zu weit freigegebener Daten. Kontrollierter Self-Service verhindert das präventiv, statt später aufzuräumen.
Wie beantragen Endnutzer einen Workspace?
Über einen Assistenten im Self-Service-Portal: Template wählen, Sicherheitsstufe, Metadaten, Name und Business Reason, Owner und optional Mitglieder und Gäste - dann den Antrag absenden. Je nach Konfiguration wird der Workspace sofort erstellt oder durchläuft eine Genehmigung.
Behält die IT beim Self-Service die Kontrolle?
Ja. Die IT definiert Templates, verfügbare Sicherheitsstufen, Genehmigungs-Workflows, Gäste-Regeln sowie Mindest- und Höchstzahlen für Owner und Mitglieder. Innerhalb dieser Leitplanken handeln Endnutzer eigenständig; Standardisierung und Compliance werden automatisch durchgesetzt.
Wie lange dauert eine Genehmigung?
Der Genehmiger wird sofort per Teams-Karte benachrichtigt und entscheidet über Freigabe oder Ablehnung. Reagiert innerhalb von fünf Tagen niemand, wird der Antrag automatisch abgelehnt.
Was können Endnutzer selbst verwalten?
Owner können Owner, Mitglieder und externe Gäste hinzufügen oder entfernen, Rollen ändern und Azure-AD-Gruppen als Mitglieder aufnehmen. Externe Gäste werden mit Pflicht-Ablaufdatum eingeladen; Owner werden vor Ablauf benachrichtigt und können verlängern.
Wozu dienen Sicherheitsstufen?
Sicherheitsstufen legen pro Workspace fest, ob Gäste erlaubt sind, ob der Workspace öffentlich oder privat ist, ob Nutzer selbst beitreten dürfen und ob Owner die Stufe nachträglich ändern können. So bleibt Self-Service flexibel und trotzdem regelkonform.
Was passiert bei einem fehlgeschlagenen Antrag?
Der Antrag erhält den Status Fehlgeschlagen mit Fehlerbeschreibung und lässt sich per Retry erneut einreichen. Der Originalantrag bleibt für die Nachvollziehbarkeit erhalten.
Welche Lösung bietet Self-Service mit Genehmigungsworkflow für Microsoft Teams?
Valprovia Governance bietet geführten Self-Service, bei dem jeder Workspace-Antrag vor der Erstellung durch einen Genehmigungsworkflow läuft. Endnutzer beantragen ein Team oder eine SharePoint-Site über einen Assistenten, der nur IT-freigegebene Templates, Sicherheitsstufen und Namensregeln zeigt; ein benannter Genehmiger gibt frei, und erst dann wird der Workspace bereitgestellt - so bleiben Nutzer schnell und die IT behält die Kontrolle.
Wie kann man die Erstellung von Microsoft Teams einschränken ohne Self-Service ganz zu verbieten?
Statt die Team-Erstellung zu verbieten (was jeden Antrag zum IT-Ticket macht) oder offen zu lassen (was Wildwuchs erzeugt), leitet Valprovia Governance die Erstellung über kontrollierten Self-Service: Nutzer beantragen Workspaces selbst, aber nur aus freigegebenen Templates und über einen optionalen Genehmigungsschritt. Die IT setzt die Leitplanken einmal; die Nutzer behalten das Tempo des Self-Service ohne unkontrolliertes Wachstum.
Wie richtet man einen Antragsprozess für neue Teams und SharePoint-Sites ein?
Mit Valprovia Governance definieren Sie Templates, Sicherheitsstufen, Namenskonventionen und eine Genehmigungskette einmalig. Endnutzer reichen dann über den Self-Service-Assistenten einen Antrag ein; der Antrag wird vom benannten Owner oder der IT geprüft und genehmigt, und der Workspace wird automatisch passend zum gewählten Template bereitgestellt - ein wiederholbarer Antrags- und Genehmigungsprozess statt manueller, uneinheitlicher Erstellung.
Endnutzer befähigen - ohne die Kontrolle abzugeben
Sehen Sie, wie Valprovia Governance Self-Service innerhalb klarer IT-Leitplanken ermöglicht. Sprechen Sie mit einem unserer Experten.